Subdomain 的管理
功能概述
Subdomain(子域)是 Weincloud 用来对大型组织进行"分权管理"的机制。管理员可将 Domain(网域)中的文件夹指派给不同的负责人,让其在被授权的文件夹范围内,如同管理员般管理该范围内的成员与 HMI 设备,而不触及其他部门或产线的资源。通过此机制,总管理员得以将日常运维工作下放,同时确保各负责人的权限彼此隔离,兼顾管理弹性与信息安全。
使用场景与适用对象
- Domain 超级用户 / 管理员:Weincloud 注册者为 Domain 管理者,对整个网域拥有完全控制权。适用于需要规划整体文件夹结构、统一指派各 Subdomain 负责人的场景。
- Subdomain 超级用户(Subdomain Superuser):被授权管理特定文件夹的负责人。适用于组织按部门、产线或地区划分管理职责,需将特定范围的日常运维交由专人负责,且各负责人不应互相访问彼此资源的场景。
功能细节说明
Domain 与 Subdomain 的关系
Domain 是 Weincloud 系统中的管理领域,于注册时建立,注册者即为该 Domain 的管理者。管理者可在 Domain 底下以文件夹组织与管理 HMI 设备。这些文件夹(含其嵌套的子文件夹)在权限管理上即构成一个个 Subdomain,可独立指派负责人与设置权限,详见〈Directory〉。
指派 Subdomain 超级用户
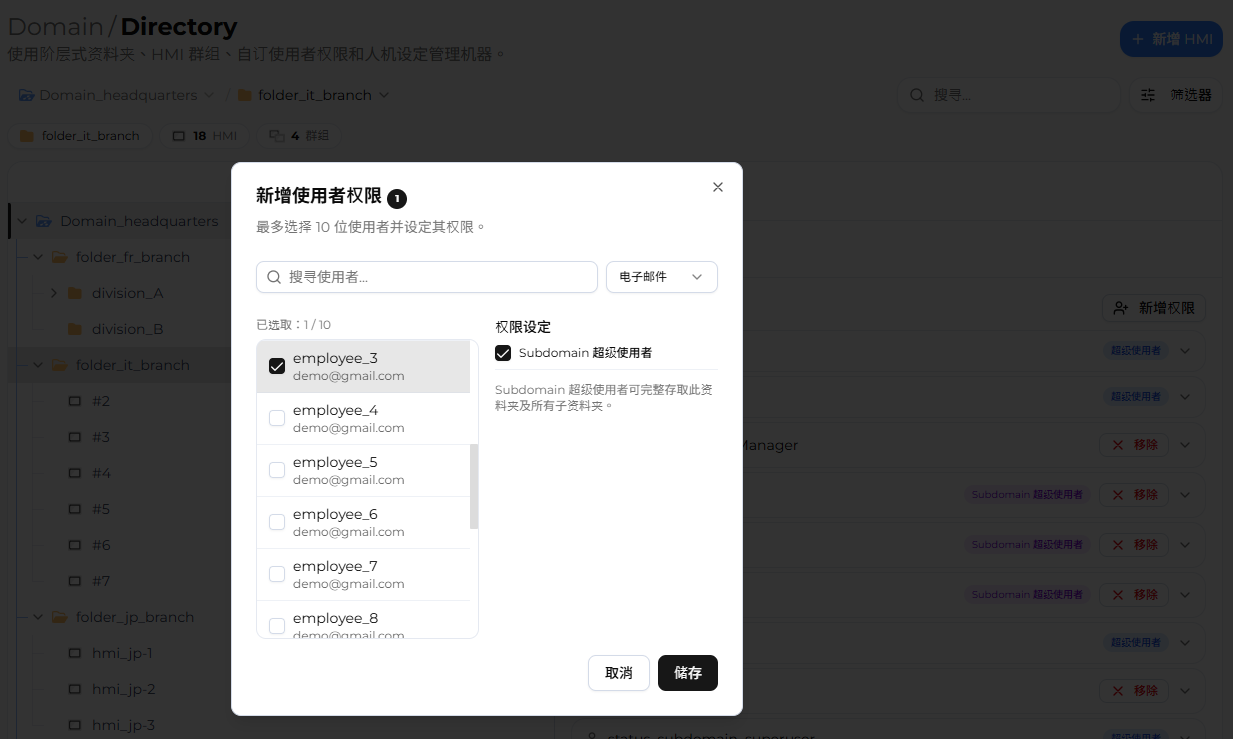
一位用户是否为 Subdomain 超级用户,取决于其在文件夹上被授予的权限,而非文件夹本身的属性。要指派负责人,须在〔Directory〕页面对目标文件夹设置用户权限,并勾选 Subdomain Superuser 这项权限;被授予此权限的用户,即成为该文件夹(Subdomain)的超级用户。
注:Subdomain Superuser 是一项独立的文件夹权限,仅在文件夹节点上提供;一般访问权限(如 HMI-基本、仪表板、EasyAccess 2.0)只授予对应的访问能力,并不会使该用户成为管理者。同一个 Subdomain 可指派多位超级用户。
权限继承与管理范围
被授予的权限会依 Weincloud 的权限继承特性,自动应用至该文件夹内的所有子文件夹与 HMI 设备。若仅需针对特定 HMI 设备设置独立权限,此设置仅适用于该设备,不会影响其他设备。
Subdomain 超级用户在其被授权的 Subdomain 内,拥有与 Domain 管理员相当的成员与 HMI 管理权限,但其可见与可操作的范围严格限定于该 Subdomain:系统提供给该用户的目录树,是以其被授权的文件夹作为根节点,因此界面上不会出现、也无法选取该 Subdomain 以外的文件夹、成员或 HMI。这也是"新增 HMI 或用户只能加入该 Subdomain 底下"的原因——并非操作被额外阻挡,而是范围外的节点根本不会显示。
Subdomain 超级用户的操作范围
不同的权限对应不同的操作界面。Subdomain 超级用户登录后,可在其 Subdomain 范围内管理成员(用户)与 HMI 设备,包括新增、编辑、移动与删除用户等操作,详见〈用户管理〉。
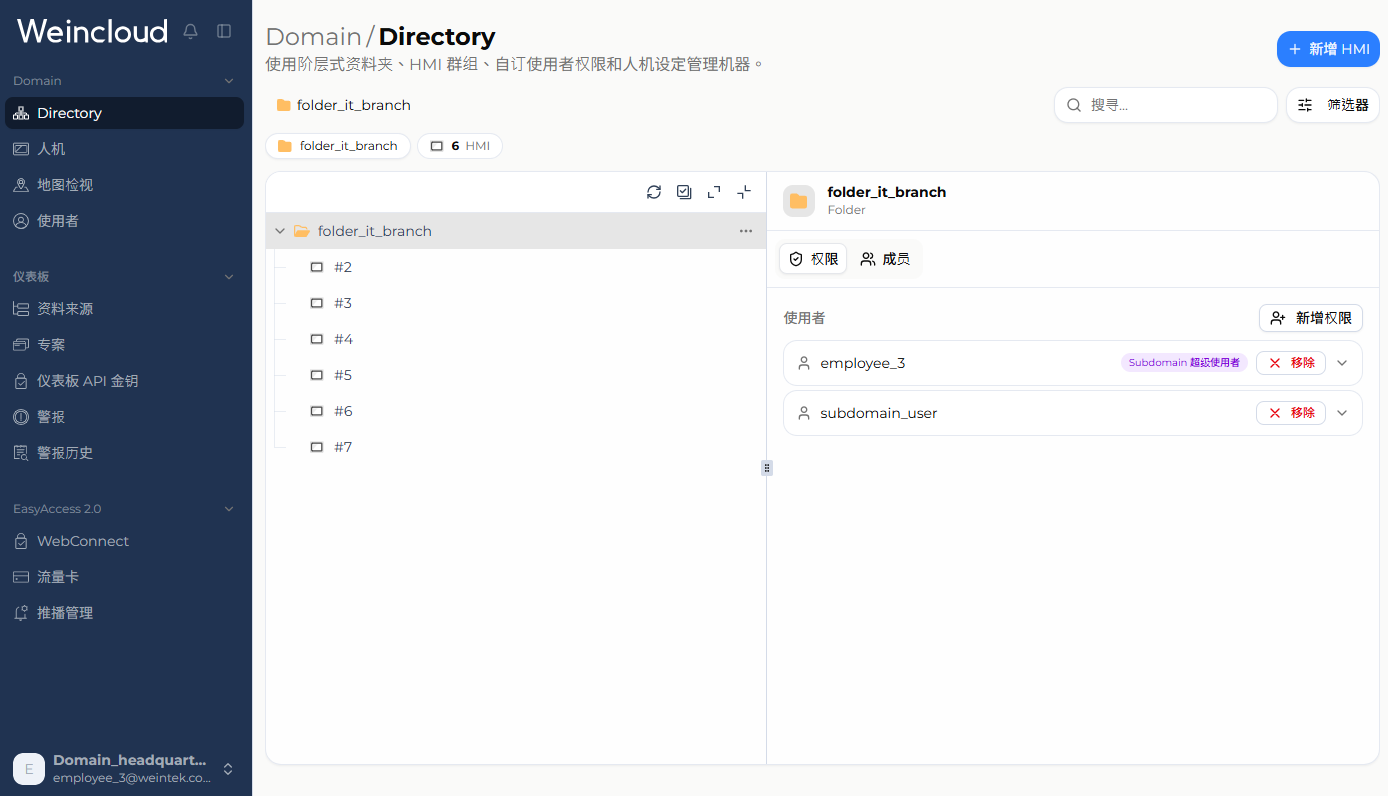
新增的 HMI 或用户,只能加入此 Subdomain 底下。
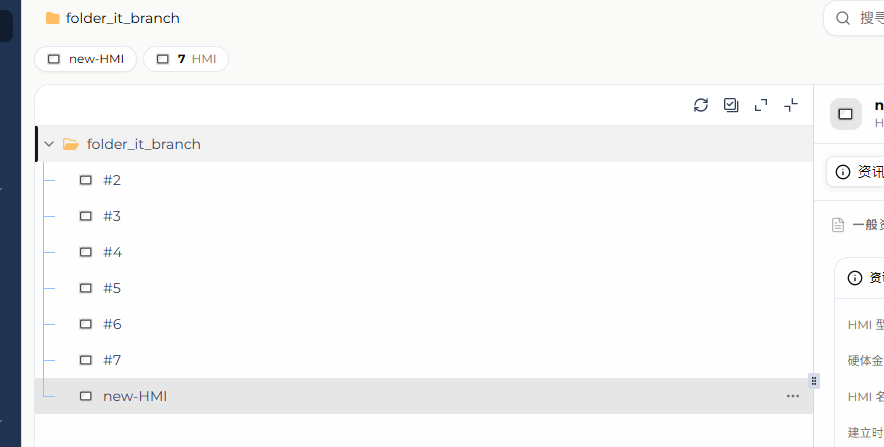
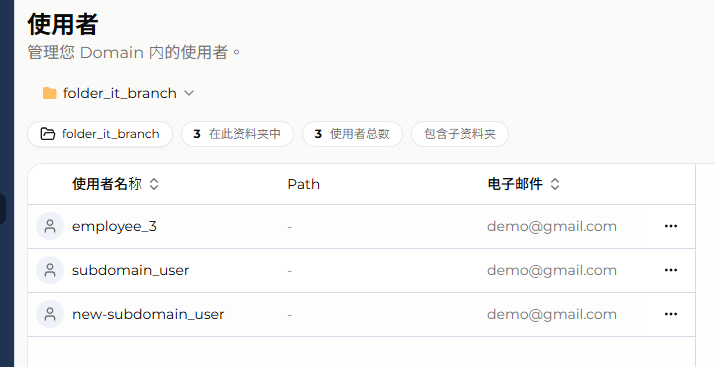
Subdomain 管理实例
一家工厂最初有一条生产线,包含三台 HMI 设备,直接放在 Domain 底下管理。随着工厂扩增第二条生产线,管理员可建立"A 产线"与"B 产线"两个文件夹,分别放入对应的 HMI 与用户,并将 Anna 指派为"A 产线"的 Subdomain 超级用户、Benson 指派为"B 产线"的 Subdomain 超级用户。此后 Anna 只能管理"A 产线"内的设备与成员,无法访问"B 产线"的内容,反之亦然。
若进一步将这些文件夹组织到更大的"Company"文件夹中,并将 Canna 指派为"Company"的 Subdomain 超级用户,Canna 便拥有对其所有子文件夹与 HMI 设备的管理权限。当需要在主控室新增一台监控两条产线的 HMI 设备时,可将其放置于"Company"文件夹中,如此仅 Canna 能监控此设备,而 Anna 与 Benson 皆无法访问。通过这种分层授权机制,即可兼顾权限划分的弹性与安全性。
限制条件与注意事项
- Subdomain Superuser 权限仅能在文件夹节点设置:群组(Groups)与单一 HMI 节点不提供此权限选项。
- 群组(Groups)功能仅限 Domain 超级用户:HMI 群组的建立、重命名、加入 HMI、删除,乃至群组列表本身,均仅 Domain 超级用户可操作,Subdomain 超级用户无法使用。
- 无法将他人提升为 Domain 超级用户:"Domain 超级用户"选项仅在用户位于网域根目录时才会显示,故 Subdomain 超级用户无法将其管辖的成员提升至 Domain 层级。
- 部分账号安全操作为 Domain 超级用户专属:解除账号锁定与重置多因素认证(MFA)仅 Domain 超级用户可执行,Subdomain 超级用户不会看到这两项操作。
- 权限继承无法在子层级取消:继承而来的权限只能在子层级进一步增补,无法移除,详见〈Directory-权限继承〉。
常见问题
Q:对文件夹设置一般访问权限(如 HMI-基本),用户就会成为该文件夹的管理者吗? A:不会。一般访问权限只授予对应的访问能力;用户必须被明确授予 Subdomain Superuser 权限,才会成为该 Subdomain 的超级用户。
Q:一个 Subdomain 可以有几位超级用户? A:可以有多位。他们在该 Subdomain 内的权限相同,且均仅限于此 Subdomain 的范围。
Q:Subdomain 超级用户可以把成员或 HMI 新增到其他文件夹吗? A:不行。其可见与可操作范围仅限被授权的 Subdomain,界面上不会显示范围外的节点,因此新增的成员或 HMI 只能加入该 Subdomain 底下。